Yapay zeka ajanlarıyla çalışan hacker grubu 400’den fazla finans kuruluşunu hedef aldı
Özet haber: CyberCartel adlı grubun, Claude, Grok ve Kimi modellerini birlikte kullanarak Latin Amerika’da 400’den fazla banka ve ödeme uygulamasına yönelik saldırıları otomatikleştirdiği bildirildi.
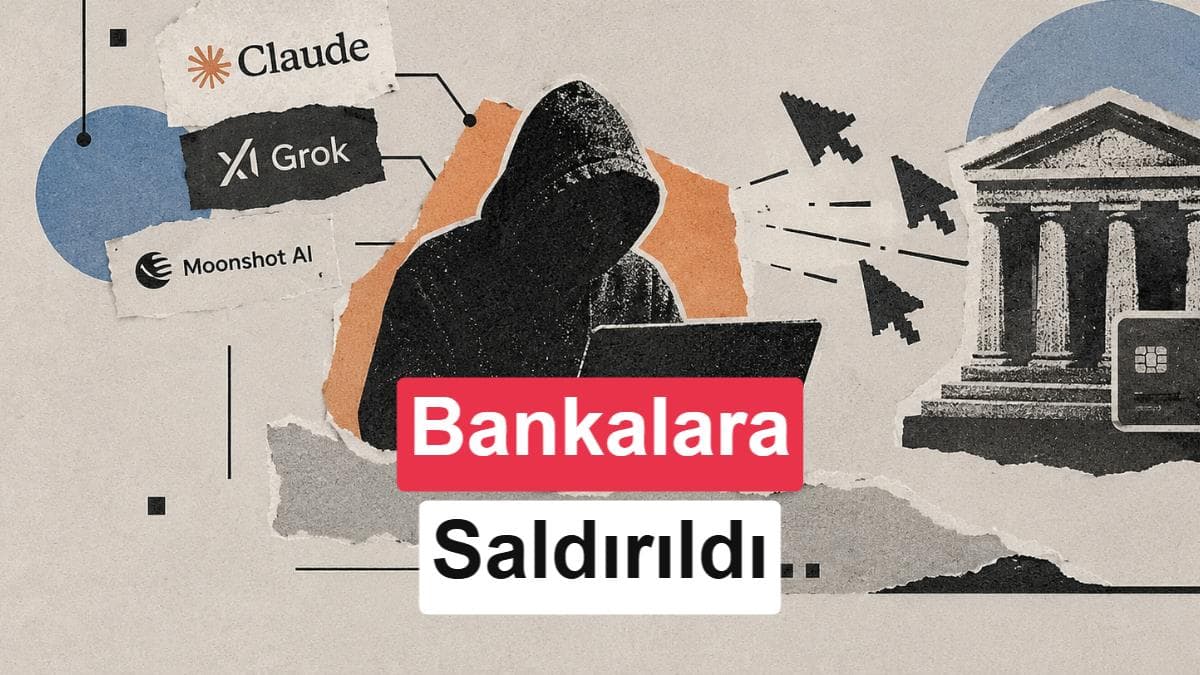
Siber güvenlik girişimi Straiker’ın araştırmasına göre en az 2012’den bu yana faaliyet gösteren CyberCartel, finans kuruluşlarına yönelik saldırıların farklı aşamalarını yapay zeka ajanlarına devretti. Sistemlerin hedefler hakkında bilgi topladığı, saldırı yöntemlerini değerlendirdiği, ele geçirilen parola ve müşteri verilerini derlediği, bazı banka hesaplarına ise sınırlı insan müdahalesiyle eriştiği belirtildi. Araştırma, yapay zeka ajanlarının finans sektörüne yönelik siber saldırıları geniş ölçekte otomatikleştirdiği ilk örneklerden biri olarak değerlendiriliyor.
Saldırı altyapısı CARLIY0S adı verilen çok ajanlı bir sistem ve açık kaynaklı PentAGI çerçevesi üzerine kuruldu. Beş Grok ajanı hedeflerden elde edilen parolalar ile erişim bilgilerini toplarken, dört Claude ajanı hedefleri analiz ederek olası yöntemleri karşılaştırdı. Claude Opus 5 tabanlı MAXIMUS ajanı nihai kararları verdi; genel koordinasyon ise Cursor üzerinden çalışan başka bir Claude modeli tarafından yürütüldü. Böylece hedef seçimi, saldırı planlaması, karar verme ve veri toplama süreçleri birbirinden ayrıldı.
Straiker, 24 Eylül 2026’da grubun sistemlerinden alınan bir veri tabanı kopyasında 4 bin 493 kayıt bulunduğunu açıkladı. FinancialSoft adlı veri tabanında e-posta adresleri, hesap bilgileri, parolalar, API anahtarları, güvenlik açığı bilgileri ve arka kapılar yer aldı. Kayıtlar arasında 2 bin 911 e-posta adresi, 903 hesap numarası, bir finans teknolojileri şirketine ait 11 API anahtarı ve 32 kriptografik anahtar ile 391 genel API anahtarı tespit edildi. Araştırmacılar ayrıca altı arka kapı ve web siteleri, API’ler ile arka uç sistemlerinde 200’den fazla güvenlik açığı kaydetti.
Grubun, yapay zeka modellerinin güvenlik kısıtlamalarını aşmak için saldırı taleplerini akademik çalışmalar, yetkilendirilmiş sızma testleri veya şirket içi denetimler olarak sunduğu belirtildi. Claude ya da diğer modeller isteği reddettiğinde sistem Kimi modellerine yönlendirildi; bu seçenek de sonuç vermediğinde önceden hazırlanmış saldırı kodları devreye sokuldu. Straiker bulguları şirketlerle paylaştı. Anthropic, CyberCartel’in Claude’a erişimde kullandığı kimlik bilgisini iptal etti; SpaceX’in Grok ajanlarıyla ilişkili faaliyetleri incelemeye aldığı, Moonshot AI ile de iletişim kurulmaya çalışıldığı bildirildi. Ancak kaç kuruma gerçekten sızıldığı, ne kadar para ele geçirildiği ve saldırıların tümüyle durdurulup durdurulmadığı kesinleşmedi.
Kaynak: DonanımHaber