Yapay Zekâ ile ses klonlama dolandırıcılığı şirketleri tehdit ediyor
Özet haber: Yapay zekâ teknolojilerinin gelişmesiyle dijital dolandırıcılık yöntemleri de değişiyor. Ses klonlama, sahte görüntüler, QR kod manipülasyonları ve IBAN değişikliği üzerinden gerçekleştirilen saldırılar, şirketlerin yalnızca bilişim altyapılarını değil, finansal karar alma süreçlerini de hedef alıyor.
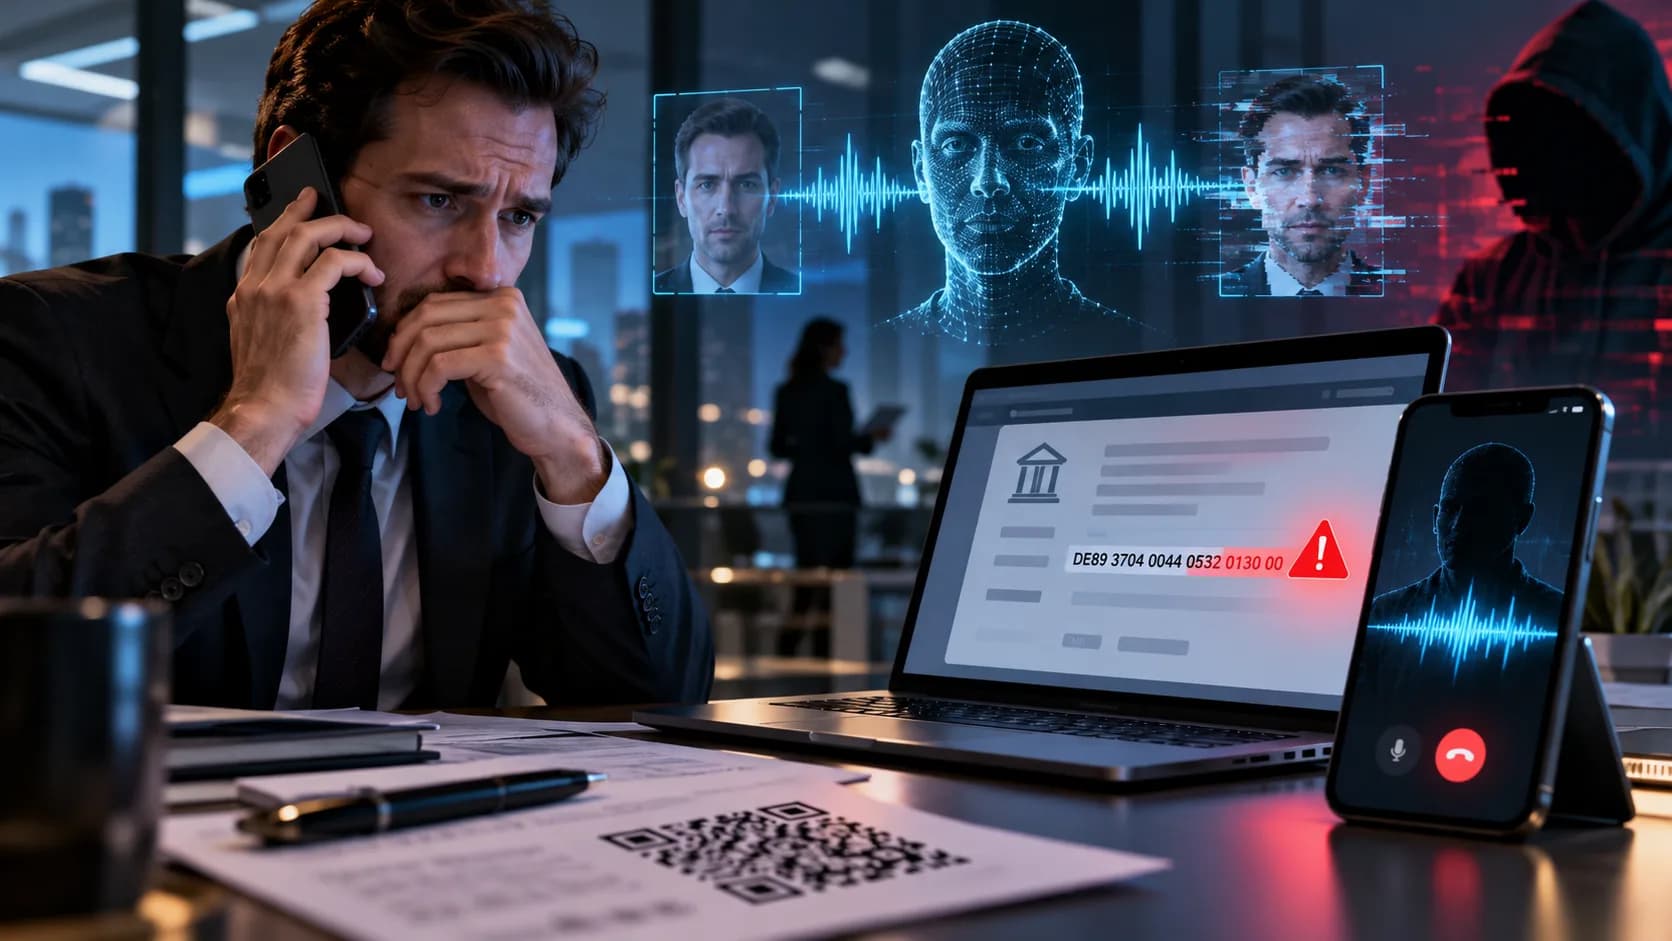
Yapay zekâ teknolojilerinin gelişmesiyle dijital dolandırıcılık yöntemleri de değişiyor. Ses klonlama, sahte görüntüler, QR kod manipülasyonları ve IBAN değişikliği üzerinden gerçekleştirilen saldırılar, şirketlerin yalnızca bilişim altyapılarını değil, finansal karar alma süreçlerini de hedef alıyor. Uzmanlar, özellikle çalışanların kandırılarak para transferine yönlendirilmesinin ciddi finansal kayıplara yol açabileceği konusunda uyarıyor.
Yapay zekâ destekli dolandırıcılık olarak tanımlanan AI Fraud, sahte kimlikler, manipüle edilmiş içerikler ve sosyal mühendislik yöntemleri kullanılarak gerçekleştirilen dolandırıcılık faaliyetlerini kapsıyor.
Bu yöntemlerden biri olan Voice Clone (ses klonlama) teknolojisi, bir kişinin sesinin yapay zekâ aracılığıyla taklit edilmesini sağlıyor. Dolandırıcılar, şirket yöneticilerinin seslerini taklit ederek çalışanlardan acil ödeme veya para transferi talep edebiliyor.
Benzer şekilde yapay zekâ ile oluşturulan sahte görüntüler ve videolar da kimlik taklidi amacıyla kullanılabiliyor. Böylece saldırganlar, şirket sistemlerine doğrudan erişim sağlamadan çalışanları belirli işlemleri gerçekleştirmeye ikna etmeye çalışıyor.
IBS Sigorta ve Reasürans Brokerliği CEO’su Murat Çiftçi, bu gelişmelerin geleneksel siber güvenlik yaklaşımının yeniden değerlendirilmesini gerektirdiğini belirtiyor.
Çiftçi, saldırganların teknolojik güvenlik sistemlerini aşmak yerine insanları ikna etmeye yöneldiğini vurgulayarak, şirketlerin teknik altyapıları ihlal edilmeden de finansal kayıp yaşayabileceğine dikkat çekiyor.
Dijital dolandırıcılık yalnızca ses ve görüntü taklidiyle sınırlı değil. Şirketlerin ödeme süreçleri de farklı saldırı yöntemleriyle hedef alınıyor.
Özellikle tedarikçi ödemelerinde kullanılan banka hesap bilgilerinin değiştirilmesi, saldırganların başvurduğu yöntemler arasında bulunuyor. Dolandırıcılar, gerçek bir tedarikçiden gönderilmiş gibi hazırlanan e-postalar veya mesajlarla IBAN değişikliği bildirerek ödemelerin kendi hesaplarına aktarılmasını sağlamaya çalışabiliyor.
QR kod manipülasyonunda ise kullanıcılar, değiştirilmiş veya sahte QR kodlar aracılığıyla farklı ödeme sayfalarına yönlendirilebiliyor.
Bu tür saldırıların ortak özelliği, çoğu durumda kötü amaçlı yazılımlardan ziyade kullanıcıların güven duygusunu ve karar verme süreçlerini hedef almaları.
Finans departmanlarında çalışanlar, ödeme yetkisine sahip personel ve üst düzey yöneticiler, bu nedenle sosyal mühendislik saldırılarının öncelikli hedefleri arasında yer alıyor.
Dijital dolandırıcılığın şirketler açısından gündeme getirdiği bir diğer konu ise finansal kayıpların sigorta kapsamına girip girmediği.
Siber sigorta poliçeleri, sözleşmede belirtilen koşullara bağlı olarak veri ihlalleri, siber olaylara müdahale giderleri, sistemlerin yeniden kurulması ve iş durması gibi zararları karşılayabiliyor.
Ancak bir çalışanın sahte bir yönetici talimatıyla para transferi gerçekleştirmesi, her siber sigorta poliçesinde otomatik olarak teminat kapsamına girmiyor.
Murat Çiftçi, şirket sistemlerine yetkisiz erişim sonucunda ortaya çıkan zararlarla sosyal mühendislik yoluyla gerçekleştirilen para transferlerinin sigorta açısından farklı değerlendirilebildiğine dikkat çekiyor.
Bu nedenle poliçelerdeki sosyal mühendislik tanımlarının, finansal dolandırıcılık hükümlerinin, teminat limitlerinin ve istisnaların incelenmesi gerekiyor.
Ayrıca siber sigorta ile finansal suç sigortası arasında oluşabilecek teminat boşluklarının da değerlendirilmesi önem taşıyor.
Uzmanlara göre yapay zekâ ile üretilen ses ve görüntülerin giderek daha ikna edici hale gelmesi, geleneksel kimlik doğrulama yöntemlerinin tek başına yeterli olmamasına yol açabiliyor.
Bu nedenle şirketlerin özellikle finansal işlemlerinde ek güvenlik kontrolleri uygulaması öneriliyor.
Öne çıkan önlemler arasında şunlar bulunuyor:
Çiftçi, yapay zekâ ile oluşturulan bir sesin veya görüntünün tek başına kimlik doğrulama aracı olarak kabul edilmemesi gerektiğini belirtiyor.
Yapay zekâ teknolojilerinin iş süreçlerine daha fazla entegre edilmesiyle birlikte, bu sistemlerin kötüye kullanılmasına yönelik yeni dolandırıcılık senaryolarının ortaya çıkması bekleniyor.
Bu durum, sigorta sektöründe de mevcut teminatların ve risk tanımlarının yeniden değerlendirilmesini gündeme getiriyor.
Çiftçi’ye göre önümüzdeki dönemde ses klonlama, yönetici taklidi ve sosyal mühendislik kaynaklı finansal kayıpların sigorta poliçelerinde daha açık biçimde tanımlanması söz konusu olabilir.
Bununla birlikte şirketlerin yeni sigorta ürünlerini beklemek yerine mevcut poliçelerinin hangi riskleri kapsadığını belirlemesi ve operasyonel güvenlik süreçlerini gözden geçirmesi öneriliyor.
Yapay zekâ destekli dolandırıcılık yöntemlerinin gelişmesi, siber güvenliğin yalnızca yazılım, donanım ve ağ korumasından ibaret olmadığını da gösteriyor. İnsan kaynaklı hataları azaltacak doğrulama süreçleri ve finansal kontrol mekanizmaları, şirketlerin dijital risk yönetiminde giderek daha önemli bir yer tutuyor.
Technopat Haber Merkezi, Technopat’ın kurumsal yayın akışı kapsamında kullanılan resmi yazar profillerinden biridir. Bu profil üzerinden teknoloji markalarından gelen basın bültenleri, resmi duyurular, sektörel açıklamalar ve güncel gündem haberleri okurlarla paylaşılıyor.
Etkinlik duyuruları, lansman haberleri, açıklama metinleri ve çoklu platform içerikleri bu profil altında toplanarak, okurlara hızlı, düzenli ve doğrulanmış bilgi sunuluyor.
Kaynak: Technopat