Fransa’da süpermarketlerin soğutma sistemleri siber saldırıyla hedef alındı
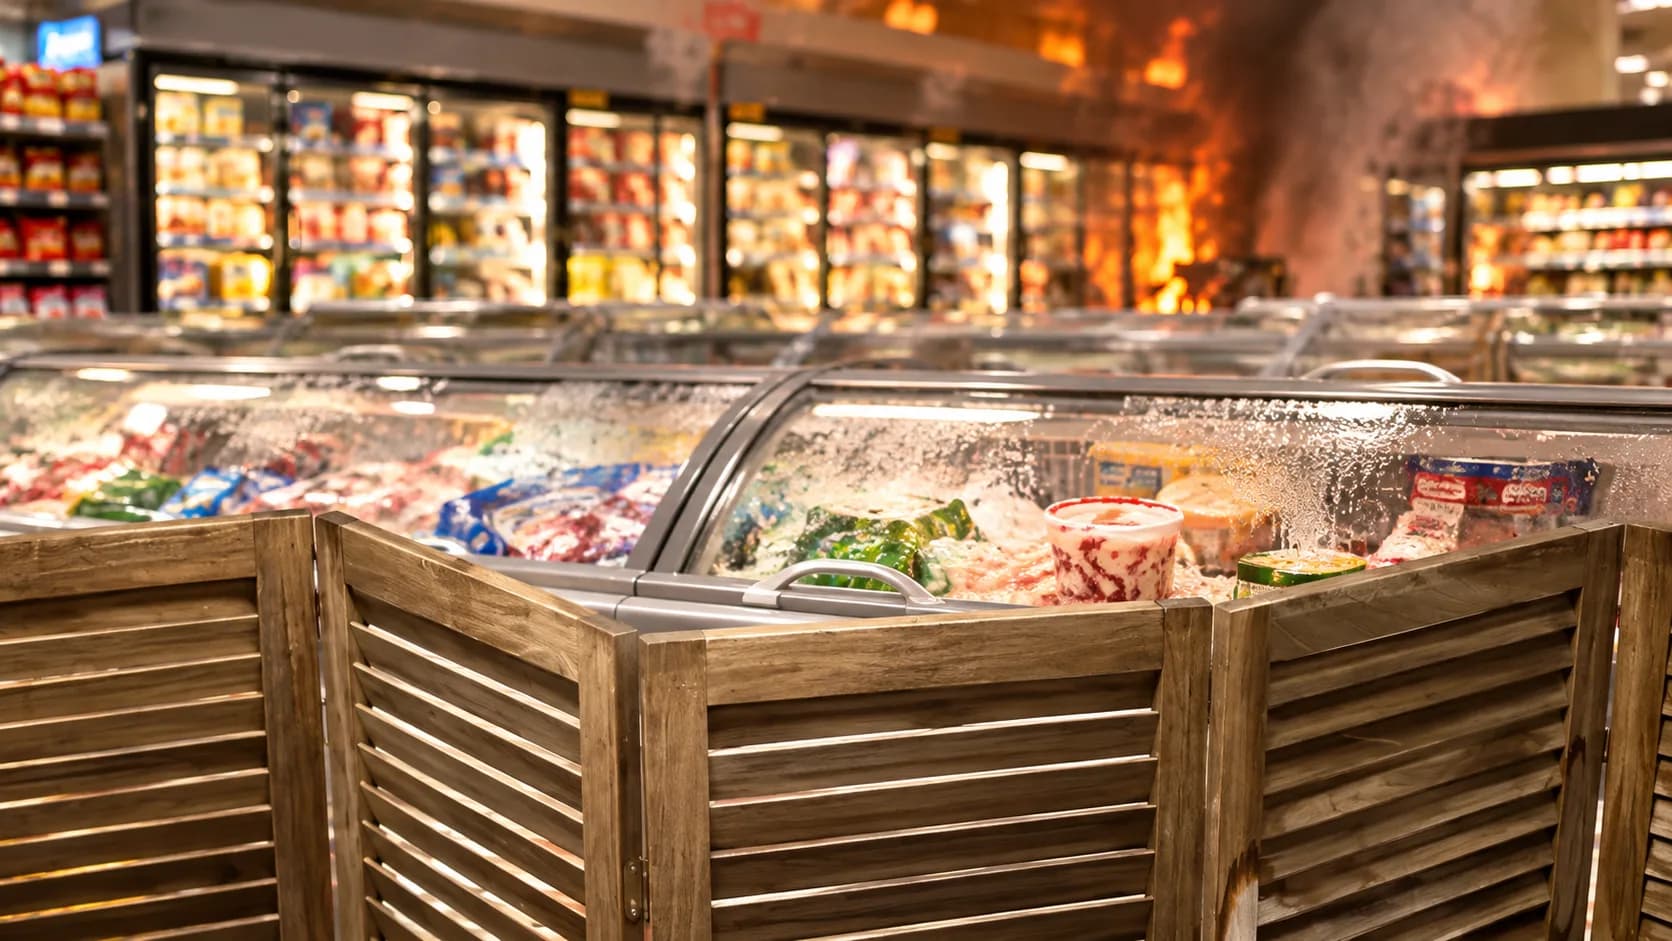
Özet haber: Fransa’da yüzlerce süpermarkette internete bağlı soğutma sistemlerine müdahale edildi. Sıcaklıkların 50 dereceye çıkarılması sonucu bazı mağazalarda yangın meydana gelirken büyük miktarda gıda imha edildi.
12 Ekim 2026’da ortaya çıkan saldırıdan Carrefour, Intermarché, Monoprix ve Coopérative U gibi büyük perakende zincirleri etkilendi. Paris Savcılığı olayı geniş çaplı bir siber saldırı olarak doğrularken Fransız hükümeti Ulusal Siber Güvenlik Ajansı ANSSI’yi soruşturma için görevlendirdi. Intermarché’nin sahibi Les Mousquetaires, yaklaşık 150 mağazadaki soğutma sistemlerinin hedef alındığını açıkladı.
Saldırganların, bazı sistemlerdeki sıcaklık ayarlarını gece boyunca yaklaşık altı saat süreyle 50 dereceye çıkardığı bildirildi. Et ve süt ürünleriyle dondurulmuş gıdalar dahil olmak üzere soğuk zincire ihtiyaç duyan ürünler kullanılamaz hale gelirken, tüketici sağlığını korumak amacıyla etkilenen ürünlerin tamamı imha edildi. Carrefour 80 mağazasının etkilendiğini duyurdu; yaklaşık 490 mağazası bulunan Monoprix ise şubelerinin yüzde 5’inde sorun yaşandığını bildirdi.
İncelemelerde, Danfoss tarafından sağlanan soğutma kontrol yazılımlarındaki güvenlik açıkları ve güncel olmayan firmware sürümleri üzerinde duruluyor. Claroty’nin Team82 ekibi, 9 Ağustos 2026’da Danfoss AK-SM 800A cihazlarında kimlik doğrulamasını aşma, yönetim arayüzüne yetkisiz erişim ve uygun koşullarda uzaktan kod çalıştırma olasılığı yaratabilecek açıkları raporlamıştı. Danfoss bazı sorunlar için R4.3.1 firmware sürümünü yayımlasa da Fransa’daki saldırıda doğrudan bu açıkların kullanıldığı henüz doğrulanmadı.
Intermarché CEO’su Thierry Cotillard, ülke genelindeki toplam maliyetin tek bir günde on milyonlarca avroya ulaşabileceğini söyledi. Sekoia analisti Félix Aimé, İspanya, Portekiz, Polonya, Almanya ve Belçika’nın da etkilendiğini belirtirken bu ülkelerdeki saldırıların kapsamı ve zararı netleşmedi. Fransız sektör temsilcileri Danfoss’tan daha fazla teknik şeffaflık talep ediyor.
Olay, internete bağlı endüstriyel kontrol sistemlerinin yalnızca veri güvenliği açısından değil, fiziksel operasyonlar bakımından da taşıdığı riski ortaya koydu. Yetkililer ve güvenlik uzmanları, yönetim arayüzlerinin doğrudan internete açılmamasını, güvenli VPN ve ağ segmentasyonu kullanılmasını, cihaz yazılımlarının güncel tutulmasını öneriyor.
Kaynak: Technopat